Domain tränenersatzmittel.de kaufen?
Wir ziehen mit dem Projekt
tränenersatzmittel.de um.
Sind Sie am Kauf der Domain
tränenersatzmittel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tränenersatzmittel.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
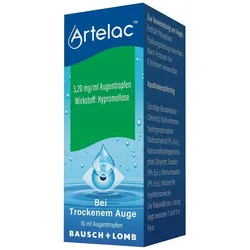
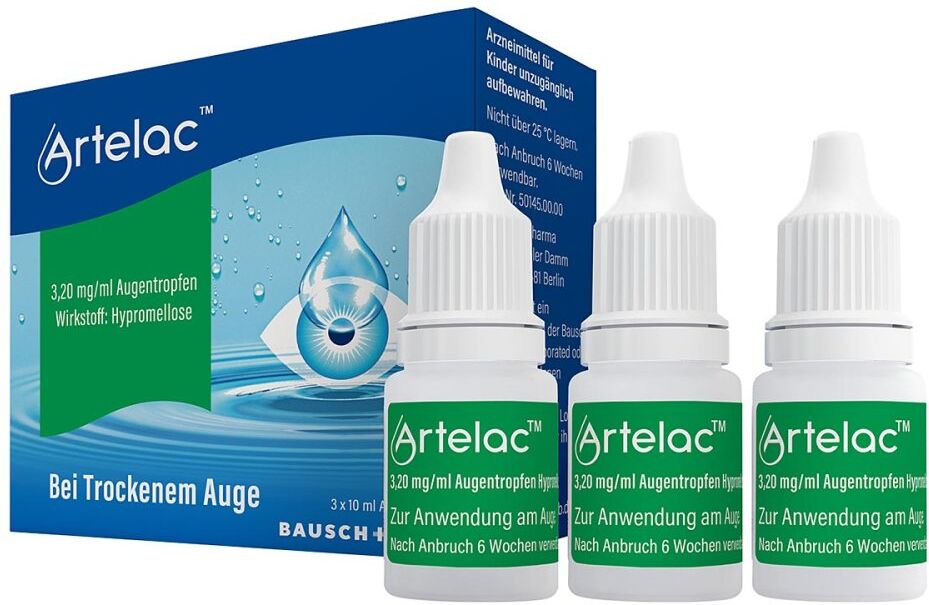
Artelac Augentropfen, TränenersatzmittelAnwendungsgebiet von Artelac Augentropfen, TränenersatzmittelArtelac Augentropfen, Tränenersatzmittel eignen sich zur symptomatischen Behandlung von Austrocknungserscheinungen der Horn- und Bindehäute (Trockenes Auge) durch Tränensekretions- und Tränenfunktionsstörungen, infolge lokaler oder systemischer Erkrankungen sowie bei mangelndem oder unvollständigem Lidschluss, was sich z.B. in Augenbrennen, Fremdkörpergefühl und Lichtscheu bei Wind, Hitze und Ermüdung äußern kann. Zur Benetzung und Nachbenetzung von harten Kontaktlinsen können die Augentropfen ebenfalls angewendet werden. Wirkungsweise von Artelac Augentropfen, TränenersatzmittelDer Wirkstoff Hypromellose führt zu einer erhöhten Zähflüssigkeit (Viskosität) der Tränenflüssigkeit und Verringerung der Oberflächenspannung. Durch die Bindung der Feuchtigkeit entsteht ein Gel, das gut auf der Horn- und Bindehaut haftet. So wird eine ausreichende Befeuchtung des Auges gewährleistet, Symptome gelindert und Austrocknungserscheinungen reduziert. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Artelac Augentropfen, Tränenersatzmittel : Der Wirkstoff ist: Hypromellose 1 ml Lösung enthält 3,20 mg Hypromellose. Die Viskosität der Lösung liegt zwischen 7 und 11 mPa·s. Die sonstigen Bestandteile sind: Cetrimid, Natriummonohydrogenphosphat-Dodecahydrat (Ph. Eur., Natriumdihydrogenphosphat Dihydrat, Sorbitol (Ph. Eur.), Natriumedetat (Ph. Eur.), Wasser für Injektionszwecke. GegenanzeigenBei bekannter Überempfindlichkeit gegen einzelne Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Artelac Augentropfen, Tränenersatzmittel: Die empfohlene Dosis beträgt, soweit nicht anders verordnet, je nach Erfordernis 3- bis 5 x täglich oder häufiger 1 Tropfen in den Bindehautsack. Gleiches gilt für die Nachbenetzung von harten Kontaktlinsen.EinnahmeZur Anwendung am Auge.PatientenhinweiseDa dieses5,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
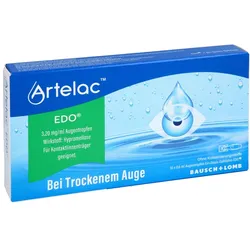
Artelac EDO Augentropfen, TränenersatzmittelAnwendungsgebiet von Artelac EDO Augentropfen, TränenersatzmittelArtelac EDO Augentropfen, Tränenersatzmittel dienen zur Linderung von Beschwerden bei leichtem Trockenheitsgefühl in den Augen, das oft von einem Fremdkörpergefühl begleitet wird. Der bewährte Wirkstoff Hypromellose hilft, das Austrocknen der Augenoberfläche zu verhindern und sorgt so für eine angenehme Linderung der Symptome. Artelac EDO Augentropfen, Tränenersatzmittel sind für Kontaktlinsenträger geeignet. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Artelac EDO Augentropfen, Tränenersatzmittel : 1 ml Lösung enthält 3,20 mg Hypromellose. Die sonstigen Bestandteile sind: Natriummonohydrogenphosphat-Dodecahydrat (Ph. Eur.), Natriumdihydrogenphosphat-Dihydrat, Sorbitol (Ph. Eur.), Wasser für Injektionszwecke.GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Artelac EDO Augentropfen, Tränenersatzmittel: 3 bis 5 x täglich oder häufiger 1 Tropfen in den Bindehautsack tropfen. Der Inhalt einer Ein-Dosis-Ophtiole ist ausreichend für die gleichzeitige Anwendung an beiden Augen. EinnahmeAugentropfen zur Anwendung am Auge.PatientenhinweiseDa es nach dem Eintropfen in den Bindehautsack des Auges durch Schlierenbildung zu einem nur wenige Minuten andauernden Verschwommensehen kommen kann, sollten in dieser Zeit keine Maschinen bedient, nicht ohne sicheren Halt gearbeitet und nicht am Straßenverkehr teilgenommen werden.SchwangerschaftFragen Sie vor der Anwendung von Artelac EDO Augentropfen, Tränenersatzmittel Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke um Rat. Die Anwendung sollte nur nach sorgfältiger Nutzen-Risiko Abwägung durch den Arzt erfolgen. HinweiseNicht über 25 °C lagern. Dieses Arzneimittel enthält 0,068 mg Phosphate pro Tropfen, entsprechend 1,84 mg/ml. Wenn Sie an einer schweren Sch�5,86 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Artelac Augentropfen, TränenersatzmittelAnwendungsgebiet von Artelac Augentropfen, TränenersatzmittelArtelac Augentropfen, Tränenersatzmittel eignen sich zur symptomatischen Behandlung von Austrocknungserscheinungen der Horn- und Bindehäute (Trockenes Auge) durch Tränensekretions- und Tränenfunktionsstörungen, infolge lokaler oder systemischer Erkrankungen sowie bei mangelndem oder unvollständigem Lidschluss, was sich z.B. in Augenbrennen, Fremdkörpergefühl und Lichtscheu bei Wind, Hitze und Ermüdung äußern kann. Zur Benetzung und Nachbenetzung von harten Kontaktlinsen können die Augentropfen ebenfalls angewendet werden. Wirkungsweise von Artelac Augentropfen, TränenersatzmittelDer Wirkstoff Hypromellose führt zu einer erhöhten Zähflüssigkeit (Viskosität) der Tränenflüssigkeit und Verringerung der Oberflächenspannung. Durch die Bindung der Feuchtigkeit entsteht ein Gel, das gut auf der Horn- und Bindehaut haftet. So wird eine ausreichende Befeuchtung des Auges gewährleistet, Symptome gelindert und Austrocknungserscheinungen reduziert. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Artelac Augentropfen, Tränenersatzmittel : Der Wirkstoff ist: Hypromellose 1 ml Lösung enthält 3,20 mg Hypromellose. Die Viskosität der Lösung liegt zwischen 7 und 11 mPa·s. Die sonstigen Bestandteile sind: Cetrimid, Natriummonohydrogenphosphat-Dodecahydrat (Ph. Eur., Natriumdihydrogenphosphat Dihydrat, Sorbitol (Ph. Eur.), Natriumedetat (Ph. Eur.), Wasser für Injektionszwecke. GegenanzeigenBei bekannter Überempfindlichkeit gegen einzelne Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Artelac Augentropfen, Tränenersatzmittel: Die empfohlene Dosis beträgt, soweit nicht anders verordnet, je nach Erfordernis 3- bis 5 x täglich oder häufiger 1 Tropfen in den Bindehautsack. Gleiches gilt für die Nachbenetzung von harten Kontaktlinsen.EinnahmeZur Anwendung am Auge.PatientenhinweiseDa dieses12,55 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.